
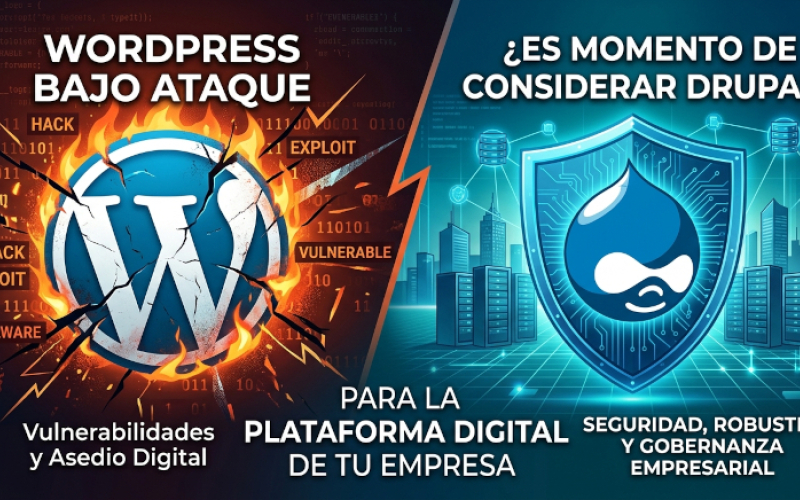
La seguridad WordPress requiere una gestión rigurosa de complementos y actualizaciones para evitar vulnerabilidades que afecten la continuidad del negocio. Por su parte, la seguridad Drupal ofrece una arquitectura empresarial nativa, control granular de permisos y soporte para integraciones complejas, convirtiéndolo en la alternativa idónea para plataformas digitales corporativas con altos requerimientos de gobernanza y protección de datos.
En las últimas tres semanas he recibido varias consultas relacionadas con sitios web corporativos desarrollados en WordPress que han sufrido brechas de seguridad. Esta situación me lleva a una reflexión crítica para cualquier organización: ¿estamos eligiendo la arquitectura adecuada para nuestra plataforma digital y prestando suficiente atención a la seguridad WordPress o es momento de evaluar la seguridad Drupal?
Hoy en día, el portal web de una empresa ya no es una simple tarjeta de presentación: es el núcleo de su plataforma digital, conectado con sistemas CRM, pasarelas de pago y bases de datos internas. Cuando la seguridad de esta plataforma falla, los costos no son solo técnicos; afectan directamente la reputación de la marca, la confianza de los clientes y la continuidad del negocio.
WordPress: Cuando la flexibilidad modular implica riesgos para el negocio
WordPress sigue siendo la plataforma más popular del mercado por su rapidez de despliegue y su versatilidad. Sin embargo, su enfoque basado en un gran ecosistema modular exige una estrategia de ciberseguridad implacable:
- Superficie de ataque en plugins: Cada extensión añade código de terceros a la plataforma digital. Un solo plugin obsoleto o mal desarrollado puede convertirse en la puerta de entrada a la red corporativa. La seguridad WordPress exige auditorías constantes e inventarios limpios.
- Configuración y riesgos de infraestructura: Credenciales débiles, falta de autenticación multifactor (MFA) o permisos mal configurados exponen la información sensible de la empresa.
- Gestión continua de vulnerabilidades: Mantener la plataforma segura no es un proyecto puntual, sino un proceso permanente de parches y actualizaciones que requiere recursos asignados.
Drupal: Seguridad de nivel empresarial e integración en la arquitectura
Para organizaciones con ecosistemas digitales complejos, la seguridad Drupal destaca por ofrecer mecanismos de protección integrados directamente en su núcleo (core), sin depender excesivamente de terceros:
Gobernanza, roles y cumplimiento normativo
Drupal ofrece un sistema de permisos extremadamente granular. Esto permite aplicar estrictamente el principio de mínimo privilegio, garantizando que cada colaborador o proveedor acceda únicamente a lo necesario. Para empresas sujetas a regulaciones de protección de datos (como RGPD o ISO 27001), este control es fundamental.
Respaldo por un equipo de seguridad dedicado
La plataforma cuenta con un equipo oficial de seguridad que coordina, evalúa y publica avisos sobre vulnerabilidades en el núcleo y módulos contribuidos, permitiendo a los equipos de IT (CTOs y CIKOs) gestionar el riesgo con información transparente.
Arquitectura robusta para integraciones y APIs
Al integrar nativamente la gestión avanzada de usuarios, flujos de trabajo y servicios web, Drupal minimiza la dependencia de extensiones de terceros, reduciendo sustancialmente la superficie de exposición ante ciberataques.
Matriz de Decisión: Seguridad WordPress vs. Seguridad Drupal
Para facilitar la evaluación entre el equipo técnico y la dirección de la empresa, la siguiente tabla resume los aspectos clave desde la perspectiva de la seguridad y el negocio:
| Criterio de Evaluación | Seguridad WordPress | Seguridad Drupal | Impacto en el Negocio |
|---|---|---|---|
| Enfoque Arquitectónico | Basado en un ecosistema amplio de plugins externos. | Estructurado de forma nativa en el núcleo. | Riesgo de dependencias vs. Estabilidad a largo plazo. |
| Control de Permisos y Accesos | Funcionalidades estándar; ampliable mediante plugins. | Sistema granular avanzado por defecto. | Facilidad para auditorías y cumplimiento normativo. |
| Respuesta a Vulnerabilidades | Distribuida entre desarrolladores de plugins. | Canal oficial respaldado por un equipo dedicado. | Previsibilidad y tiempos de respuesta ante fallos. |
| Complejidad e Integración | Ideal para sitios web estándar y e-commerce ágiles. | Diseñado para plataformas digitales e intranets complejas. | Costo total de propiedad (TCO) y escalabilidad. |
Criterios para la toma de decisiones directivas
- Apuesta por WordPress si: Tu plataforma digital consiste en portales corporativos estándar o tiendas online con flujos convencionales, y la empresa cuenta con un plan de mantenimiento preventivo estricto.
- Evalúa Drupal si: Tu plataforma digital integra sistemas internos, gestiona múltiples flujos editoriales, maneja datos altamente sensibles o requiere niveles estrictos de gobernanza y auditoría.
La seguridad como pilar estratégico de la plataforma digital
Los incidentes de las últimas semanas demuestran que la ciberseguridad no debe ser una reacción ante emergencias, sino un componente estratégico en el diseño de cualquier plataforma digital. Independientemente de la tecnología elegida, toda organización debe garantizar:
- Evaluación de riesgos inicial previa a la selección tecnológica.
- Políticas de cero confianza (Zero Trust) y autenticación multifactor.
- Plan de continuidad de negocio con respaldos verificados y protocolos de respuesta a incidentes.
- Mantenimiento y auditoría continuos asignados en el presupuesto operativo.
Conclusión
Tanto WordPress como Drupal son herramientas capaces de soportar plataformas digitales de alto nivel. Sin embargo, la elección no debe responder solo a la velocidad de entrega, sino al nivel de protección y gobernanza que la organización necesita garantizar durante el ciclo de vida de sus activos digitales.
Me pareció interesante el artículo
Añadir nuevo comentario